Курс · Профессиональное обучение
Специалист по информационной безопасности
Специалист по информационной безопасности: онлайн-курс Нетологии. И з у ч и т е в с е а с п е к т ы к и б е р б е з о п а с н о с т и , т р е б о в а н и я < s p a n c l a s s = " c o n s t r u c t o r — p a g e _ _ t o o l t i p " d a t a — t i p = " Ф е д е р а л ь н а я с л у ж б а п о т е х н и ч е с к о м у и э к с п о р т н о м у к о н т р о л ю " > < f o n t c o l o r = " # 0 0 0 0 0 0 " > < u > Ф С Т Э К < / u > < / f o n t > < / s p a n > и р а б о т у с н е й р о с е т я м и . Н а ч а т ь р а б о т а т ь с м о ж е т е ч е р е з 6 м е с я ц е в у ч ё б ы. По итогам: диплом, дополнительное удостоверение в тарифе с ИИ.
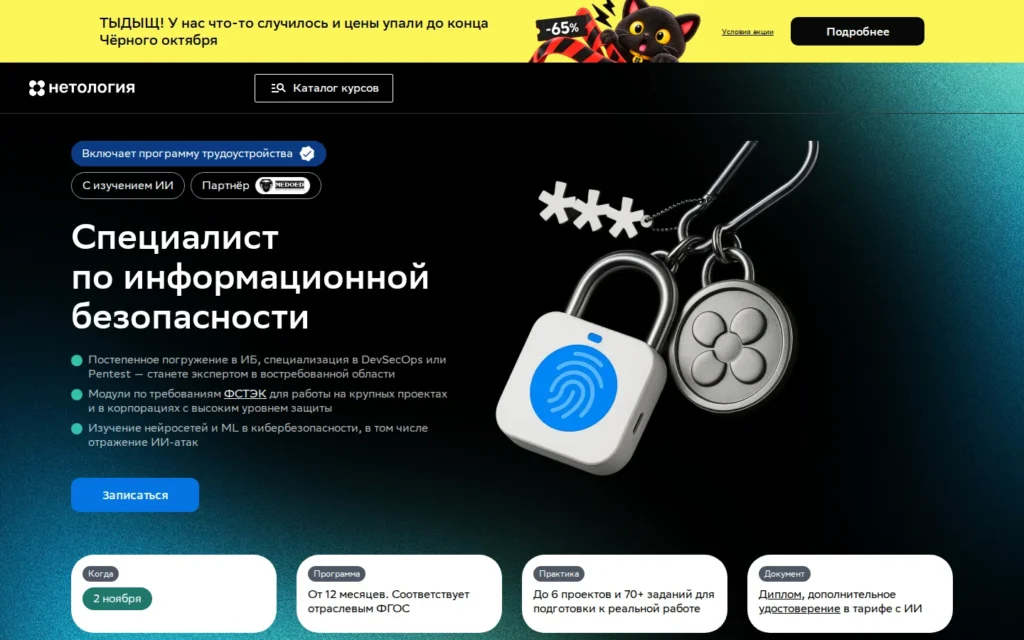
- Длительность12 мес.
- ДокументДиплом, дополнительное удостоверение в тарифе с ИИ
Программа обучения
18 разделов программы по данным школы.
1Нейросети для каждого
Изучите 10+ нейросетей для автоматизации рутинных рабочих задач, расширения компетенций и в качестве личного ассистента. Узнаете, как писать промпты для нейросетей и получать нужные результаты. Этот курс — программа повышения квалификации. Он откроется, когда вы пройдёте модуль «Безопасность операционных систем, системное программирование». Занятия по нейросетям проходят по расписанию до 2 раз в неделю после 19:00 мск. 14 часов теории, 13 часов практики.
- Генеративный ИИ и основы промпт-инжиниринга
- Обзор инструментов ИИ, их преимущества и ограничения
- Нейросеть как копирайтер
- Нейросеть как дизайнер
- Нейросеть для анализа данных
- Нейросеть как личный ассистент
- Автоматизация с использованием нейросетей
- Тренды и безопасность в сфере искусственного интеллекта
2ML в кибербезопасности
Поймёте, как искусственный интеллект обеспечивает эффективную защиту бизнес-систем в режиме реального времени. Изучите подготовку к обучению ML-моделей и сам процесс обучения, разберёте несколько подходов. Этот курс откроется, когда вы пройдёте модуль «Современная разработка ПО». Он проходит в формате видеолекций и не привязан к строгому графику, вы можете изучить материалы в своём темпе. 38 часов теории, 15 часов практики.
- Введение в машинное обучение
- Сбор, очистка и обработка данных
- Применение статистики в ML и визуализация данных
- Машинное обучение в контексте кибербезопасности
- Классические методы машинного обучения. Обучение с учителем
- Классические методы машинного обучения. Обучение без учителя и другие методы
- Основы нейронных сетей и глубокое обучение
- Внедрение и развертывание ML-моделей
- Методы обеспечения безопасности ML
3Нейросети для разработки
Научитесь вести коммуникацию с ИИ и анонимизировать корпоративные данные. Освоите базовые навыки для генерации, редактирования и документирования кода, сохраняя читаемость и качество. Научитесь использовать ИИ-инструменты для настройки пайплайнов, code-review и архитектурного документирования. Этот курс — программа повышения квалификации. Он откроется, когда вы пройдёте тему «Безопасность операционных систем, системное программирование». Занятия по нейросетям проходят по расписанию до 2 раз в неделю после 19:00 мск. 14 часов теории, 13 часов практики.
- Безопасность в работе с ИИ
- ИИ как ассистент разработчика
- ИИ в инфраструктуре разработки
- Проект
4Администрирование систем защиты информации (СЗИ)
Научитесь развёртывать инфраструктурные стенды с СЗИ для обеспечения безопасности информации. Сможете внедрять, сопровождать и эксплуатировать средства защиты информации, находить и устранять возможные уязвимости системы. Проведёте анализ требований безопасности и выберете соответствующие программные и аппаратные решения для защиты информации. 12 часов теории, 44 часа практики.
- SIEM
- Антивирус
- СЗИ от несанкционированного доступа
- IDS/IPS
- WAF
- Итоговый проект: разработка и настройка СЗИ в организации
5Современная киберпреступность и методы противодействия. Forensics
Познакомитесь с основными видами киберпреступлений и инцидентов ИБ. Разберёте мотивацию киберпреступников, их образ, цели, техники и тактику. 7 часов теории, 4 часа практики.
- Тренды высокотехнологичных киберпреступлений. Образ современного злоумышленника, цели, мотивация и инструменты
- Основы компьютерной криминалистики
- Сетевые артефакты. Анализ дампа сетевого трафика
- Методы и инструменты сбора данных
- Исследование криминалистических копий. Основные источники артефактов Windows и инструменты для их анализа
- Анализ артефактов Windows на практике. Реконструкция действий атакующих
- Создание и исследование дампов оперативной памяти. Поиск аномалий в сетевых соединениях и активных процессах
- Поиск аномалий в памяти процессов. Экспорт файлов из оперативной памяти
- Криминалистика ОС Linux
- Основы реверс-инжиниринга
- Анализ вредоносного ПО в рамках исследования инцидента
- Атаки с использованием программ-вымогателей
6Реагирование на инциденты и проактивный поиск угроз. Forensics
Научитесь читать и анализировать отчёты об инциденте. Узнаете, как правильно интерпретировать и применять полученную информацию, лучше понимать техники и тактику атакующих. Изучите атрибуции группировок, проактивный поиск угроз и выстраивание защиты в организации. 8 часов теории, 4 часа практики.
- SOC, CERT и CSIRT. Функции и задачи, методики работы
- Понятие инцидента ИБ. Оценка критичности инцидента
- Процессы реагирования на инцидент. Роли и команда
- Обогащение данными в условии инцидента. Поиск и извлечение полезной информации из открытых источников
- Основы применения технологии Threat Intelligence
- Сбор данных во время инцидента
- Компьютерная криминалистика в рамках реагирования на инцидент. Проведение экспресс-анализа
- Реконструкция полной картины инцидента. Ликвидация и восстановление
- Основы проактивного поиска угроз в сети организации
- Threat Hunting. Основы построения и проверки гипотез
- Информационная безопасность. Что дальше?
7Основы информационной безопасности
Узнаете, что такое кибербезопасность: что, от кого и зачем нужно защищать. Изучите законодательство, отраслевые стандарты и поймёте, как происходит регулирование отрасли. 16 часов теории, 45 часов практики.
- Информационная безопасность
- Информация с ограниченным доступом: тайны
- Аудит информационной безопасности
- Нормативное регулирование
- Классификация и категоризация информации, информационных систем
- Лицензирование, аттестация, сертификация
- Моделирование угроз
- Теоретические основы криптографии, симметричные криптосистемы
- Ассиметричные криптосистемы
- Финансовые системы
- Международные и отраслевые стандарты
- Требования Федеральной службы по техническому и экспортному контролю
8Сети передачи данных и безопасность
Рассмотрите организацию сетей передачи данных, ключевые сетевые протоколы и оборудование, существующие на данном уровне атаки. Обсудите механизмы защиты. 17 часов теории, 40 часов практики.
- Сетевые технологии, ключевые устройства
- Протоколы сетевого уровня: IPv4, IPv6
- Протоколы транспортного уровня: TCP, UDP
- Виртуальные частные сети: VPN
- Беспроводные сети: Wi-Fi
- Работа сети Интернет: BGP, DNS
- Работа сети Интернет: HTTP, HTTPS, HTTP2
- Основы сетевой безопасности
- Атаки
- Организация безопасности сети
9Git — система контроля версий
Познакомитесь с системой Git и сервисом GitHub. Изучите, как организована работа в команде и совместная разработка с помощью системы контроля версий. 3 часа теории, 1 час практики.
- Знакомство с системой контроля версий Git
- Работа с локальным репозиторием в Git
- Работа с удалённым репозиторием через GitHub
- Командная работа в Git и GitHub. Часть 1
- Командная работа в Git и GitHub. Часть 2
10Безопасность операционных систем, системное программирование
Изучите устройство операционных систем Windows и Linux, разберёте основы их администрирования. Познакомитесь с системным программированием и выясните, что такое Buffer Overflow и другие уязвимости. 20 часов теории, 80 часов практики.
- ОС Windows. Часть 1
- ОС Windows. Часть 2
- ОС Linux. Часть 1
- ОС Linux. Часть 2
- Использование командных оболочек. Часть 1
- Использование командных оболочек. Часть 2
- Язык Python. Основы
- Python в информационной безопасности
- Python. Криптография
- Язык С и программные уязвимости
- Статический и динамический анализ
- Реверс-инжиниринг
- Курсовой проект Secure Messenger
11Современная разработка ПО
Рассмотрим, как устроены процессы современной разработки ПО, какие ключевые компоненты используют при построении и развёртывании систем, их функционировании. Узнаете на практике, как встраивать кибербезопасность в процессы разработки, развёртывания и функционирования приложений. 13 часов теории, 28 часов практики.
- Контейнеризация (Docker)
- Популярные языки, системы сборки, управления зависимостями
- Системы контроля версий и CI/CD
- Системы хранения данных (СУБД)
- Системы хранения данных (кэши, очереди, файловая система)
- SQL и транзакции
- JavaScript
12Автоматизация процессов защиты информации в MEDOED
Будете работать с платформой MEDOED для автоматизации задач информационной безопасности. Поработаете с категорированием КИИ (критической информационной инфраструктуры), настроите защиту персональных данных и формирование нормативной документации в соответствии с требованиями ФЗ-152 и ФЗ-187. 5 часов теории, 17 часов практики.
- Регистрация, интерфейс, администрирование в MEDOED
- Категорирование КИИ: нормативная база и реализация
- Защита персональных данных
- Итоги модуля и практика применения (Q&A)
- Проект
- Требования Федеральной службы по техническому и экспортному контролю
13ИИ для технических задач
Научитесь решать задачи аналитики с помощью генеративного искусственного интеллекта. Сможете писать SQL запросы и код с помощью ИИ, даже если вы новичок в этой теме. 2,2 часа теории, 1,5 часа практики.
- Возможности ChatGPT в работе с таблицами в Excel и Google Sheets
- Возможности для продвинутой работы с данными через GPT-4
14ИИ для поиска работы
Узнаете, как с помощью генеративных нейросетей оформить резюме и портфолио, эффективно подготовиться к собеседованию. Этот курс проходит в формате видеолекций и не привязан к строгому графику, вы можете изучить материалы в своём темпе. 1,4 часа теории, 1,5 часа практики.
15Веб-приложения. DevSecOps
Детально рассмотрим уязвимости серверной и клиентской частей веб-сервисов. Выполните курсовой проект «Ecommerce-сервис»: Компания Y предоставляет комплексное веб-приложение в сфере электронной коммерции. Недавно столкнулась с массовой утечкой данных о своих пользователях и их покупках. Брешь, через которую произошла утечка, вроде устранили, но компания хочет провести комплексный анализ процесса разработки и протестировать приложение на наличие других уязвимостей. Вам предстоит провести тестирование безопасности веб-приложения и анализ процесса разработки. А также подготовить отчёт о найденных слабостях системы и процессов, дать рекомендации по необходимым мерам для их устранения и предложить улучшения процесса разработки. 7 часов теории, 68 часов практики.
- Архитектура современных веб-сервисов
- Механизмы идентификации, аутентификации, авторизации и безопасного хранения данных о пользователях
- DevSecOps и AppSec. Часть 1
- DevSecOps и AppSec. Часть 2
- OWASP Web. Часть 1
- OWASP Web. Часть 2
- OWASP Web. Часть 3
- OWASP Mobile
16Дипломный проект DevSecOps
Задание на построение безопасного пайплайна сборки и тестирования для pet-проекта. Основная цель — внедрить практики безопасной разработки в виде статического и динамического анализа. Пайплайн должен основываться на GitLab CI или Travis CI, с деплоем на докер-машинах в облаке Yandex или RuVDS. Результат — отчёт о проделанной работе с аналитикой выбранных инструментов и инструкцией по поддержке системы. Можно расписать методологические документы, описать скоупы, критичности. 48 часов практики.
17Аttack & Defence. Pentest
Разберётесь, как организовать безопасность: от настройки средств защиты информации (СЗИ) до регламентации процесса. Научитесь организовывать мониторинг событий безопасности, реагировать на инциденты и расследовать их. 11 часов теории, 29 часов практики.
- Linux Hardening
- Windows Hardening
- Active Directory. Часть 1
- Active Directory. Часть 2
- Мониторинг событий безопасности: Snort, OSSEC
- Penetration Testing. Часть 1
- Penetration Testing. Часть 2
18Дипломный проект Pentest
Разместить заведомо уязвимое приложение на облачном сервисе. Оно должно содержать в себе уязвимости: — SQLi — XSS — Information Disclosure — Broken Access Control — IDOR. Вместе с этим веб-приложением на сервере будет размещен уязвимый FTP-сервер, порт которого можно будет найти с помощью сетевого сканера. Логин-пароль для сервера нужно разыскать на публичном GitHub-репозитории, который тоже надо найти методами OSINT. Результат — отчёт о проделанной работе. 48 часов практики.
Разбор Обучакина
Перед выбором сравните программу и условия договора. Это вопросы для проверки, а не обещания результата.
Что оценить
- Соответствие программы вашим задачам
- Формат практики и обратной связи
- Требования к поступающим
Что уточнить
- Актуальную стоимость и условия оплаты
- Доступ к материалам и поддержку
- Порядок возврата и выдачи документов
Документ после обучения
Диплом, дополнительное удостоверение в тарифе с ИИ
Частые вопросы
Какой документ выдаётся?
Диплом, дополнительное удостоверение в тарифе с ИИ